ADWS (Active Directory Web Services), c'est la porte SOAP présente par défaut sur tous les DC, qui proxifie vers le LDAP local. Ce blog post existe pour présenter le protocol et présenter pourquoi j'ai écrit une lib ADWS en Rust, un shell adshell-rs qui parle LDAP(S) ET ADWS, et comment j'ai porté la collecte de RustHound-CE sur ADWS sans toucher au parsing. Il y a aussi une partie Blue Team avec comment détecter un collecteur de données AD.
Microsoft Active Directory ADWS Red Team Blue Team RustCatégorie
Red Team
3 articles
-
2026-11-03 ADWS : Et si on changeait de porte pour contacter l'AD
-
2026-10-15 ESC13 : Être membre fantôme d’un groupe
Comprendre simplement l'attaque ESC13 sur AD CS (une issuance policy liée à un groupe), pourquoi est-elle discrète, comment l'exploiter, comment la détecter, et comment RustHound-CE la cartographie maintenant dans BloodHound-CE.
Microsoft Active Directory ADCS BloodHound Red Team Blue Team Rust -
2026-10-12 Intrusion Physique : Un chargeur d’ordinateur portable pas comme les autres !
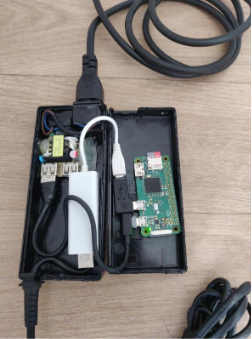
Cet article s’appuie sur une ancienne présentation destinée à des collègues. L’objectif est double. Du point de vue Red Team, il s’agit de montrer comment fabriquer, configurer et dissimuler un implant physique (dropbox) à l’intérieur d’un chargeur d’ordinateur portable. Du point de vue Blue Team, il s’agit d’aborder les méthodes de détection de ce type d’implant.
Red Team Blue Team Hardware Rust